Membangun Anti-fraud yang Kokoh Sesuai Panduan ISO 37000
“Orang jujur tidak butuh aturan untuk memberitahu mereka bagaimana bertindak dengan benar, sementara orang yang tidak jujur akan selalu mencari cara untuk mengakali aturan apa pun.” — George W. Bush (dalam konteks kepatuhan)
Namun kebenaran yang lebih pahit adalah: bahkan organisasi dengan orang-orang jujur pun dapat menjadi korban kecurangan. Fraud bukan hanya masalah moral individu—ia adalah masalah sistemik yang muncul ketika pengendalian internal lemah, budaya organisasi permisif, dan pengawasan tidak efektif.
Skandal Enron, WorldCom, Garuda Indonesia, hingga Jiwasraya mengajarkan pelajaran yang sama: kecurangan yang besar tidak terjadi dalam semalam. Ia tumbuh perlahan, diberi makan oleh celah-celah pengendalian yang tidak dijaga, dan dilindungi oleh budaya diam yang mengakar.
ISO 37000:2021 tentang Tata Kelola Organisasi menempatkan pengendalian internal dan pencegahan fraud sebagai tanggung jawab langsung Governing Body. Standar ini menuntut organisasi untuk membangun sistem yang tidak hanya mendeteksi kecurangan setelah terjadi, tetapi mencegahnya sebelum terjadi. .
Apa Itu Pengendalian Internal dalam Konteks ISO 37000?
Pengendalian internal adalah proses yang dirancang, diimplementasikan, dan dipelihara oleh Governing Body, manajemen, dan personel lainnya untuk memberikan keyakinan memadai atas pencapaian tujuan organisasi—termasuk efektivitas operasi, keandalan pelaporan, dan kepatuhan terhadap hukum.
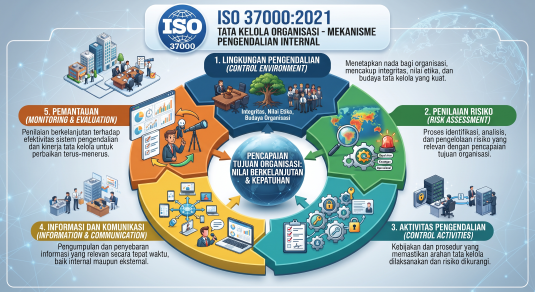
Dalam kerangka ISO 37000, pengendalian internal adalah tulang punggung tata kelola. Ia mencakup:
- Lingkungan pengendalian (control environment)—budaya dan nada dari atas
- Penilaian risiko—identifikasi dan analisis risiko fraud
- Aktivitas pengendalian—kebijakan dan prosedur yang memastikan arahan manajemen dijalankan
- Informasi dan komunikasi—aliran data yang akurat dan tepat waktu
- Aktivitas pemantauan—evaluasi berkala atas efektivitas pengendalian
“Pengendalian internal yang baik tidak menghentikan orang jahat—ia membuat kejahatan menjadi sangat sulit, sangat berisiko, dan sangat tidak menguntungkan untuk dilakukan.”
Mengapa Fraud Masih Marak Meski Ada Pengendalian?
Untuk memahami mengapa kecurangan terus terjadi, kita perlu melihat Fraud Triangle yang dirumuskan oleh kriminolog Donald Cressey. Tiga elemen harus hadir agar fraud terjadi:
1. Tekanan (Pressure)
Motivasi internal seperti gaya hidup mewah, utang pribadi, atau tekanan target kinerja yang tidak realistis.
2. Kesempatan (Opportunity)
Celah dalam pengendalian internal yang memungkinkan kecurangan dilakukan tanpa terdeteksi.
3. Rasionalisasi (Rationalization)
Pembenaran diri pelaku, seperti “Saya hanya meminjam”, “Perusahaan berutang pada saya”, atau “Semua orang melakukannya”.
“Fraud terjadi ketika tekanan bertemu kesempatan, dan keduanya dibungkus oleh rasionalisasi.” — Donald R. Cressey, Bapak Kriminologi Fraud
Organisasi sering kali hanya fokus pada tekanan (melalui insentif kinerja) dan rasionalisasi (melalui kode etik), tetapi mengabaikan kesempatan—yaitu celah pengendalian internal. Padahal, inilah satu-satunya elemen yang dapat dikendalikan langsung oleh organisasi.
Kerangka Pengendalian Internal Anti-Fraud
ISO 37000 merekomendasikan pendekatan berbasis kerangka COSO Internal Control—Integrated Framework, yang telah diadopsi secara global. Berikut adalah lima komponen yang harus diimplementasikan:
1. Lingkungan Pengendalian (Control Environment)
Ini adalah fondasi dari seluruh sistem pengendalian. Tanpa lingkungan yang sehat, pengendalian teknis tidak akan efektif.
Implementasi:
- Tone at the top yang kuat—pimpinan memberikan contoh integritas
- Struktur organisasi yang jelas dengan pemisahan tugas (segregation of duties)
- Kebijakan SDM yang ketat (rekrutmen, pelatihan, evaluasi, sanksi)
- Komitmen terhadap kompetensi—mempekerjakan orang yang tepat untuk posisi yang tepat
2. Penilaian Risiko (Risk Assessment)
Organisasi harus secara proaktif mengidentifikasi risiko fraud yang spesifik terhadap operasinya.
Implementasi:
- Fraud risk assessment tahunan yang melibatkan berbagai level organisasi
- Identifikasi area rentan: pengadaan, kas, inventaris, pelaporan keuangan
- Analisis skenario fraud (fraud scenarios)—bagaimana kecurangan bisa terjadi di setiap proses
- Evaluasi risiko fraud dari pihak ketiga (vendor, kontraktor, mitra)
3. Aktivitas Pengendalian (Control Activities)
Kebijakan dan prosedur spesifik yang memastikan arahan manajemen dijalankan dan risiko fraud dimitigasi.
Implementasi:
- Pemisahan tugas (segregation of duties): tidak satu orang yang mengendalikan seluruh siklus transaksi
- Otorisasi berjenjang: transaksi di atas nilai tertentu memerlukan persetujuan berlapis
- Verifikasi independen: rekonsiliasi bank, stock opname, konfirmasi piutang
- Pengendalian fisik: akses terbatas ke kas, inventaris, dan sistem IT
- Pengendalian IT: access control, audit trail, enkripsi data
4. Informasi dan Komunikasi
Data yang akurat dan aliran informasi yang lancar adalah prasyarat pengendalian yang efektif.
Implementasi:
- Sistem pelaporan keuangan yang andal dan terintegrasi
- Saluran komunikasi yang jelas untuk pelaporan kecurangan (whistleblowing)
- Sosialisasi kebijakan anti-fraud ke seluruh level organisasi
- Komunikasi dengan pihak eksternal (auditor, regulator, mitra bisnis)
5. Aktivitas Pemantauan (Monitoring Activities)
Pengendalian internal harus dievaluasi secara berkala untuk memastikan efektivitasnya.
Implementasi:
- Audit internal yang independen dan berkala
- Evaluasi mandiri oleh manajemen (management self-assessment)
- Tinjauan oleh Governing Body atas temuan audit
- Tindak lanjut atas rekomendasi perbaikan
Sistem Whistleblowing yang Efektif
Salah satu pengendalian paling kuat terhadap fraud adalah sistem pelaporan oleh orang dalam. Menurut Association of Certified Fraud Examiners (ACFE), lebih dari 40% kecurangan terdeteksi melalui tip—dan separuhnya berasal dari karyawan.
Namun, sistem whistleblowing hanya efektif jika memenuhi prinsip-prinsip berikut:
1. Anonimitas yang Dijamin
Pelapor harus dapat melaporkan tanpa mengungkapkan identitasnya. Gunakan platform digital terenkripsi atau hotline pihak ketiga.
2. Perlindungan dari Retaliasi
Kebijakan anti-pembalasan harus ditegakkan dengan tegas. Pelapor yang mengalami intimidasi, mutasi, atau pemecatan harus mendapatkan perlindungan hukum dan organisasi.
3. Investigasi yang Independen
Laporan harus ditangani oleh tim independen—bukan oleh orang yang mungkin terlibat dalam kecurangan yang dilaporkan.
4. Umpan Balik yang Transparan
Pelapor (jika identitasnya diketahui) harus menerima konfirmasi bahwa laporan ditangani, tanpa membuka detail investigasi yang bersifat rahasia.
5. Pelaporan ke Governing Body
Governing Body harus menerima laporan berkala tentang jumlah, jenis, dan status penanganan laporan whistleblowing.
“Sistem whistleblowing yang tidak digunakan bukanlah tanda organisasi yang bersih—ia adalah tanda organisasi yang ditakuti.”
Peran Audit Internal yang Independen
Audit internal adalah mata dan telinga Governing Body di dalam organisasi. Fungsi ini harus independen dari manajemen yang diawasinya, dan bertanggung jawab langsung kepada dewan (biasanya melalui Komite Audit).
Tanggung Jawab Audit Internal dalam Pencegahan Fraud:
- Menilai efektivitas pengendalian internal atas risiko fraud
- Melakukan audit investigatif ketika ada indikasi kecurangan
- Mengevaluasi sistem whistleblowing dan meninjau laporan yang masuk
- Memberikan rekomendasi perbaikan yang konkret dan terukur
- Memantau tindak lanjut atas temuan audit sebelumnya
- Membangun kesadaran fraud melalui pelatihan dan sosialisasi
Kriteria Audit Internal yang Efektif:
| Aspek | Standar Minimum |
|---|---|
| Independensi | Melapor langsung kepada Komite Audit, bukan kepada CFO atau CEO |
| Kompetensi | Auditor bersertifikasi (CIA, CFE, CPA) dengan pemahaman fraud |
| Sumber Daya | Anggaran dan personel yang memadai untuk cakupan audit yang komprehensif |
| Otoritas | Akses penuh ke seluruh data, personel, dan proses organisasi |
| Objektivitas | Rotasi auditor dan deklarasi konflik kepentingan |
“Audit internal yang efektif bukan tentang mencari kesalahan—ia tentang memberikan keyakinan bahwa organisasi berjalan di rel yang benar.”
Peran Governing Body dalam Pengendalian Internal
ISO 37000 menegaskan bahwa Governing Body tidak dapat mendelegasikan tanggung jawab pengawasan pengendalian internal. Mereka harus:
- Menetapkan nada dari atas (tone at the top) melalui kata dan perbuatan
- Menyetujui kerangka pengendalian internal dan kebijakan anti-fraud
- Membentuk Komite Audit yang independen dan kompeten
- Meninjau temuan audit secara berkala dan memastikan tindak lanjut
- Memastikan fungsi audit internal memiliki sumber daya yang memadai
- Menerima laporan langsung dari fungsi kepatuhan dan whistleblowing
- Memberikan sanksi tegas terhadap pelanggaran, terlepas dari jabatan pelaku
“Dewan yang gagal mengawasi pengendalian internal adalah dewan yang sedang mengundangkan kecurangan.”
Tantangan dalam Implementasi
Membangun sistem pengendalian internal anti-fraud bukanlah tugas yang mudah. Beberapa tantangan umum meliputi:
- Biaya vs. Manfaat: Pengendalian yang terlalu ketat dapat menghambat operasional dan inovasi.
- Komplacency: Organisasi yang lama tidak mengalami fraud cenderung meremehkan risiko.
- Teknologi yang Berubah Cepat: Fraud berevolusi seiring perkembangan teknologi (cyber fraud, AI-based fraud).
- Budaya Organisasi yang Toksik: Tekanan target yang tidak realistis dapat mendorong karyawan melakukan fraud.
- Kolusi: Pengendalian yang baik dapat dikalahkan oleh kolusi antar karyawan atau dengan pihak eksternal.
- Override oleh Manajemen: Manajemen puncak dapat mengabaikan pengendalian yang sudah dibangun.
Indikator Keberhasilan
Bagaimana Anda tahu bahwa sistem pengendalian internal dan anti-fraud organisasi Anda efektif? Berikut indikatornya:
- Zero tolerance terhadap fraud ditegakkan secara konsisten, tanpa pandang bulu
- Jumlah laporan whistleblowing cukup tinggi di awal (tanda kepercayaan), lalu menurun setelah masalah sistemik diperbaiki
- Temuan audit internal ditindaklanjuti tepat waktu oleh manajemen
- Survei budaya integritas menunjukkan tren positif dari tahun ke tahun
- Organisasi tidak mengalami fraud material dalam beberapa tahun berturut-turut
- Investor dan regulator memandang organisasi sebagai entitas yang dapat dipercaya
Kesimpulan: Pencegahan Lebih Baik daripada Penindakan
“Lebih baik membangun bendungan daripada terus-menerus mengepel air yang banjir.”
Pengendalian internal dan pencegahan fraud menurut ISO 37000 bukan tentang menciptakan birokrasi yang kaku—ia tentang membangun organisasi yang tangguh, di mana kecurangan sulit dilakukan, cepat terdeteksi, dan tegas ditindaklanjuti.
Governing Body yang bijaksana memahami bahwa biaya pencegahan fraud—melalui pengendalian internal yang kuat, sistem whistleblowing yang efektif, dan audit internal yang independen—jauh lebih kecil daripada biaya yang ditimbulkan ketika fraud benar-benar terjadi: kerugian finansial, kerusakan reputasi, tuntutan hukum, hingga kehancuran organisasi.
Di era di mana kecurangan dapat dilakukan dengan satu klik tombol dan menyebar ke seluruh dunia dalam hitungan detik, pengendalian internal bukan lagi pilihan—ia adalah keharusan eksistensial.
Mulailah hari ini. Evaluasi pengendalian internal organisasi Anda, perkuat sistem whistleblowing, dan pastikan audit internal berfungsi dengan independen. Karena pada akhirnya, organisasi yang jujur bukan lahir dari orang-orang yang sempurna—ia lahir dari sistem yang tidak memberi ruang bagi ketidaksempurnaan untuk berkembang.


